Vielleicht hast du es in den Nachrichten gelesen oder auf unserer Statusseite gesehen: In PHP, einer der meistgenutzten Programmiersprachen im Web, stecken zwei kritische Sicherheitslücken. Das PHP-Team hat dafür kurzfristig ein Sicherheitsupdate angekündigt. Wenn du Nextcloud, Snipe-IT oder BookStack bei uns nutzt, fragst du dich jetzt zu Recht: Bin ich betroffen? Muss ich etwas tun?
Die kurze Antwort: Du musst nichts tun. Wir haben bereits Schutzmaßnahmen eingespielt und installieren das offizielle Update, sobald es erscheint. Hier erklären wir, was hinter den Lücken steckt und was wir konkret gemacht haben.
Stand: 21. Oktober 2026, vormittags. Neue Entwicklungen veröffentlichen wir laufend auf status.server.camp.
Das Wichtigste in Kürze
- Zwei kritische Lücken in PHP: CVE-2026-109618 und CVE-2026-109619 sind vom PHP-Team jeweils mit einem CVSS-v4.0-Score von 9,2 bewertet – also als kritisch.
- Bei server.camp betroffen: nur die drei PHP-basierten Tools Nextcloud, Snipe-IT und BookStack. Alle anderen Anwendungen nutzen kein PHP.
- Schutz ist aktiv: Unsere Web Application Firewall ModSecurity blockiert mit neuen, gezielten Regeln den vermuteten Angriffsweg, zusätzlich haben wir die PHP-Funktion Upload Progress abgeschaltet.
- Dauerhafte Lösung: Das offizielle PHP-Update erscheint am 21. Oktober um 16:00 Uhr (MESZ). Wir spielen es direkt danach auf allen betroffenen Instanzen ein.
- Für dich: kein Handlungsbedarf. Beim Update kann deine Instanz kurz neu starten, meist für wenige Minuten.
Was ist passiert?
Am 20. Oktober hat das PHP-Sicherheitsteam ein außerplanmäßiges Sicherheitsrelease angekündigt (Ankündigung auf php.net). Technische Details nennt das Team bewusst erst mit dem Update, damit Angreifer:innen möglichst wenig Vorsprung bekommen.
Laut Sicherheitsforscher:innen handelt es sich um sogenannte Remote Code Execution (RCE). Vereinfacht gesagt: Ein Angreifer könnte mit einer präparierten Anfrage eigene Befehle auf dem Server ausführen, auf dem PHP läuft. Das Sicherheitsunternehmen watchTowr gibt an, eine der beiden Lücken nachgestellt zu haben, hat aber nach eigenen Angaben noch keine Angriffe in freier Wildbahn beobachtet (watchTowr-FAQ). Weil im Netz bereits Hinweise auf ein Angriffswerkzeug kursieren, rechnen Fachleute damit, dass nach Veröffentlichung der Details schnell erste Angriffe folgen (BleepingComputer).
Nach bisherigen Berichten greifen die Lücken in PHP selbst, also noch bevor eine Anwendung wie Nextcloud prüft, ob jemand angemeldet ist. Deshalb lässt sich das Problem nicht in der Anwendung beheben, sondern nur in der PHP-Laufzeit darunter.
Welche Tools bei server.camp betroffen sind
Bei uns laufen genau drei Anwendungen auf PHP:
| Anwendung | Betroffen? |
|---|---|
| Nextcloud | Ja – Schutzmaßnahmen aktiv, Update folgt |
| Snipe-IT | Ja – Schutzmaßnahmen aktiv, Update folgt |
| BookStack | Ja – Schutzmaßnahmen aktiv, Update folgt |
| Alle anderen Tools (z.B. Paperless-ngx, Vaultwarden, Mattermost, Odoo) | Nein – sie basieren auf Go, Python, Ruby, Node.js oder Rust |
Was wir bereits getan haben
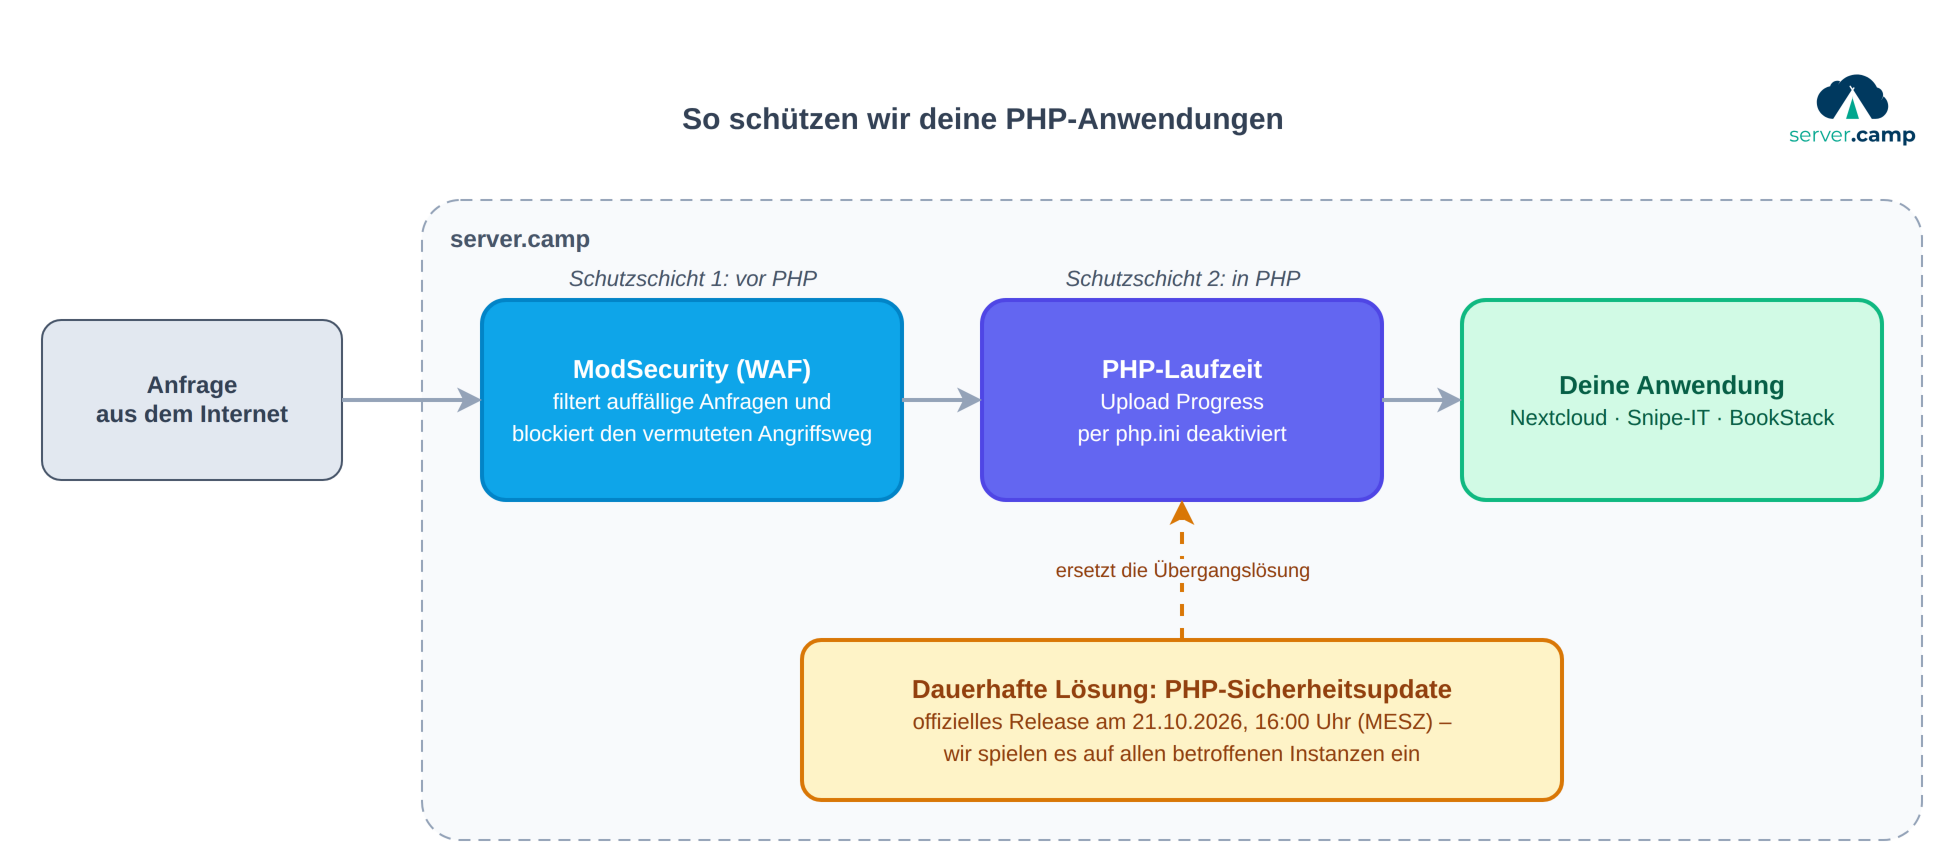
Bis das offizielle Update verfügbar ist, haben wir die betroffenen Instanzen mit zwei Schutzschichten abgesichert:
Schutzschicht 1: ModSecurity als Türsteher
Vor allen Anwendungen setzen wir schon länger ModSecurity ein. Das ist eine Web Application Firewall (WAF): Sie prüft jede eingehende Anfrage anhand von Regeln und weist auffällige Anfragen ab, bevor sie überhaupt bei PHP ankommen. Für die neuen PHP-Lücken haben wir sie mit zwei gezielten Regeln nachgeschärft:
- Upload-Progress-Anfragen werden blockiert: PHP aktiviert seine Upload-Progress-Funktion (mehr dazu gleich), wenn eine Anfrage ein bestimmtes Formularfeld mitschickt. Anfragen mit genau diesem Feld lässt ModSecurity nicht mehr durch. Nextcloud, Snipe-IT und BookStack brauchen es für ihre normale Arbeit nicht.
- Mehrdeutige Uploads werden abgewiesen: Datei-Uploads werden in einem eigenen Format übertragen, dem sogenannten Multipart-Format. Ist eine Anfrage darin fehlerhaft oder uneindeutig aufgebaut, könnten Firewall und PHP sie unterschiedlich lesen – ein bekannter Trick, um Filterregeln zu umgehen. Solche Anfragen weist ModSecurity jetzt konsequent ab.
Praxis-Tipp: Die strengere Prüfung kann in seltenen Fällen auch einen legitimen Upload treffen, etwa von älteren Sync-Clients oder Scan-Apps. Bricht ein Upload bei dir plötzlich mit einer Fehlermeldung ab (oft „403 Forbidden“), melde dich bei unserem Support – wir schauen uns das direkt an.
Schutzschicht 2: Upload Progress abgeschaltet
PHP bringt eine Funktion namens Upload Progress mit. Sie merkt sich während eines Datei-Uploads, wie weit dieser schon fortgeschritten ist. Mehrere Sicherheitsforscher:innen nennen diese Funktion als möglichen Angriffsweg für die neuen Lücken. Wir haben sie deshalb zusätzlich zur Firewall-Regel direkt in der PHP-Konfiguration (session.upload_progress.enabled) auf allen betroffenen Instanzen deaktiviert. Der vermutete Angriffsweg ist damit doppelt versperrt: an der Tür und im Haus.
Im Alltag merkst du davon nichts: Den Fortschrittsbalken beim Hochladen in Nextcloud und Co. berechnet dein Browser selbst, er funktioniert weiter wie gewohnt.
Wichtig: Ob diese Maßnahmen beide Lücken vollständig schließen, lässt sich erst sagen, wenn das PHP-Team die Details veröffentlicht. Wir verstehen sie deshalb als Brücke bis zum Update, nicht als Ersatz dafür.
Der bisherige Ablauf
| Zeitpunkt | Was passiert ist |
|---|---|
| 20. Oktober | PHP kündigt das Sicherheitsrelease an, wir informieren auf der Statusseite |
| 21. Oktober, 9:23 Uhr | Wir rollen die ersten Schutzmaßnahmen aus, dabei kann es kurz zu Ausfällen kommen |
| 21. Oktober, 10:00 Uhr | Die Schutzmaßnahmen sind auf allen betroffenen Instanzen aktiv |
| 21. Oktober, vormittags | Zusätzliche, gezielte ModSecurity-Regeln gegen die PHP-Lücken sind aktiv |
| 21. Oktober, 16:00 Uhr | Geplantes PHP-Release, danach spielen wir das Update ein |
Falls deine Instanz heute Morgen kurz nicht erreichbar war, lag das an diesem Rollout. Wir haben uns bewusst dafür entschieden, die Schutzmaßnahmen schnell einzuspielen, statt bis zum Abend zu warten.
Wie es weitergeht
Sobald das PHP-Team die neuen Versionen veröffentlicht, aktualisieren wir PHP auf allen Nextcloud-, Snipe-IT- und BookStack-Instanzen. Dabei startet deine Instanz kurz neu – in der Regel dauert das nur wenige Minuten. Den Fortschritt dokumentieren wir auf status.server.camp. Wenn die offiziellen Details vorliegen, prüfen wir außerdem, ob unsere Übergangsmaßnahmen weiterhin nötig sind oder wieder zurückgenommen werden können.
Übrigens: Öffentliche CVE-Nummern und angekündigte Releases wie hier gehören zum Open-Source-Modell. Mehr dazu in unserem Artikel über Mythen rund um Open Source und Sicherheit.
Häufige Fragen zu den PHP-Sicherheitslücken
Muss ich selbst etwas updaten oder einstellen? Nein. Als Kund:in von server.camp musst du weder etwas installieren noch konfigurieren. Die Schutzmaßnahmen und das kommende Update spielen wir zentral ein.
Sind meine Daten in Gefahr? Nach aktuellem öffentlichem Stand wurden die Lücken noch nicht aktiv ausgenutzt. Unsere Schutzmaßnahmen sind seit dem Vormittag des 21. Oktober aktiv, wir haben sie im Laufe des Vormittags noch einmal verschärft und beobachten die Lage laufend. Sollten wir Hinweise finden, die deine Instanz betreffen, melden wir uns direkt bei dir.
Sollte ich vorsichtshalber meine Passwörter ändern? Dafür gibt es aktuell keinen konkreten Anlass. Ein starkes, einzigartiges Passwort und Zwei-Faktor-Authentifizierung in Nextcloud sind aber unabhängig von diesem Fall eine gute Idee.
Ich habe noch eine Website mit WordPress oder einen Onlineshop woanders. Betrifft mich das? Wahrscheinlich ja, denn WordPress, Shopware und viele andere Systeme laufen auf PHP. Frag am besten bei deinem Hosting-Anbieter nach, wann das Update eingespielt wird. Läuft dort noch PHP 8.1 oder älter, bekommt diese Version vom PHP-Projekt keine Sicherheitsupdates mehr – dann ist ein Umstieg auf eine aktuelle Version sinnvoll.
Fazit
Die beiden PHP-Lücken CVE-2026-109618 und CVE-2026-109619 sind ernst zu nehmen, weil sie Angreifer:innen im schlimmsten Fall die Ausführung eigener Befehle auf dem Server erlauben. Bei server.camp betrifft das ausschließlich Nextcloud, Snipe-IT und BookStack – und für diese Instanzen sind seit heute Vormittag zwei zusätzliche Schutzschichten aktiv.
Die eigentliche Lösung ist das PHP-Update am Nachmittag, das wir zeitnah auf allen betroffenen Instanzen einspielen. Bis dahin und auch danach halten wir dich auf status.server.camp auf dem Laufenden. Wenn du Fragen hast oder dir etwas an deiner Instanz auffällt, erreichst du unseren Support wie gewohnt.